En resumen
- Un certificado SSL gratis de Let’s Encrypt cifra la conexión igual que uno de pago: la diferencia está en la validación y los extras, no en la seguridad del cifrado.
- Let’s Encrypt solo emite certificados de validación de dominio (DV) y los renueva de forma automática.
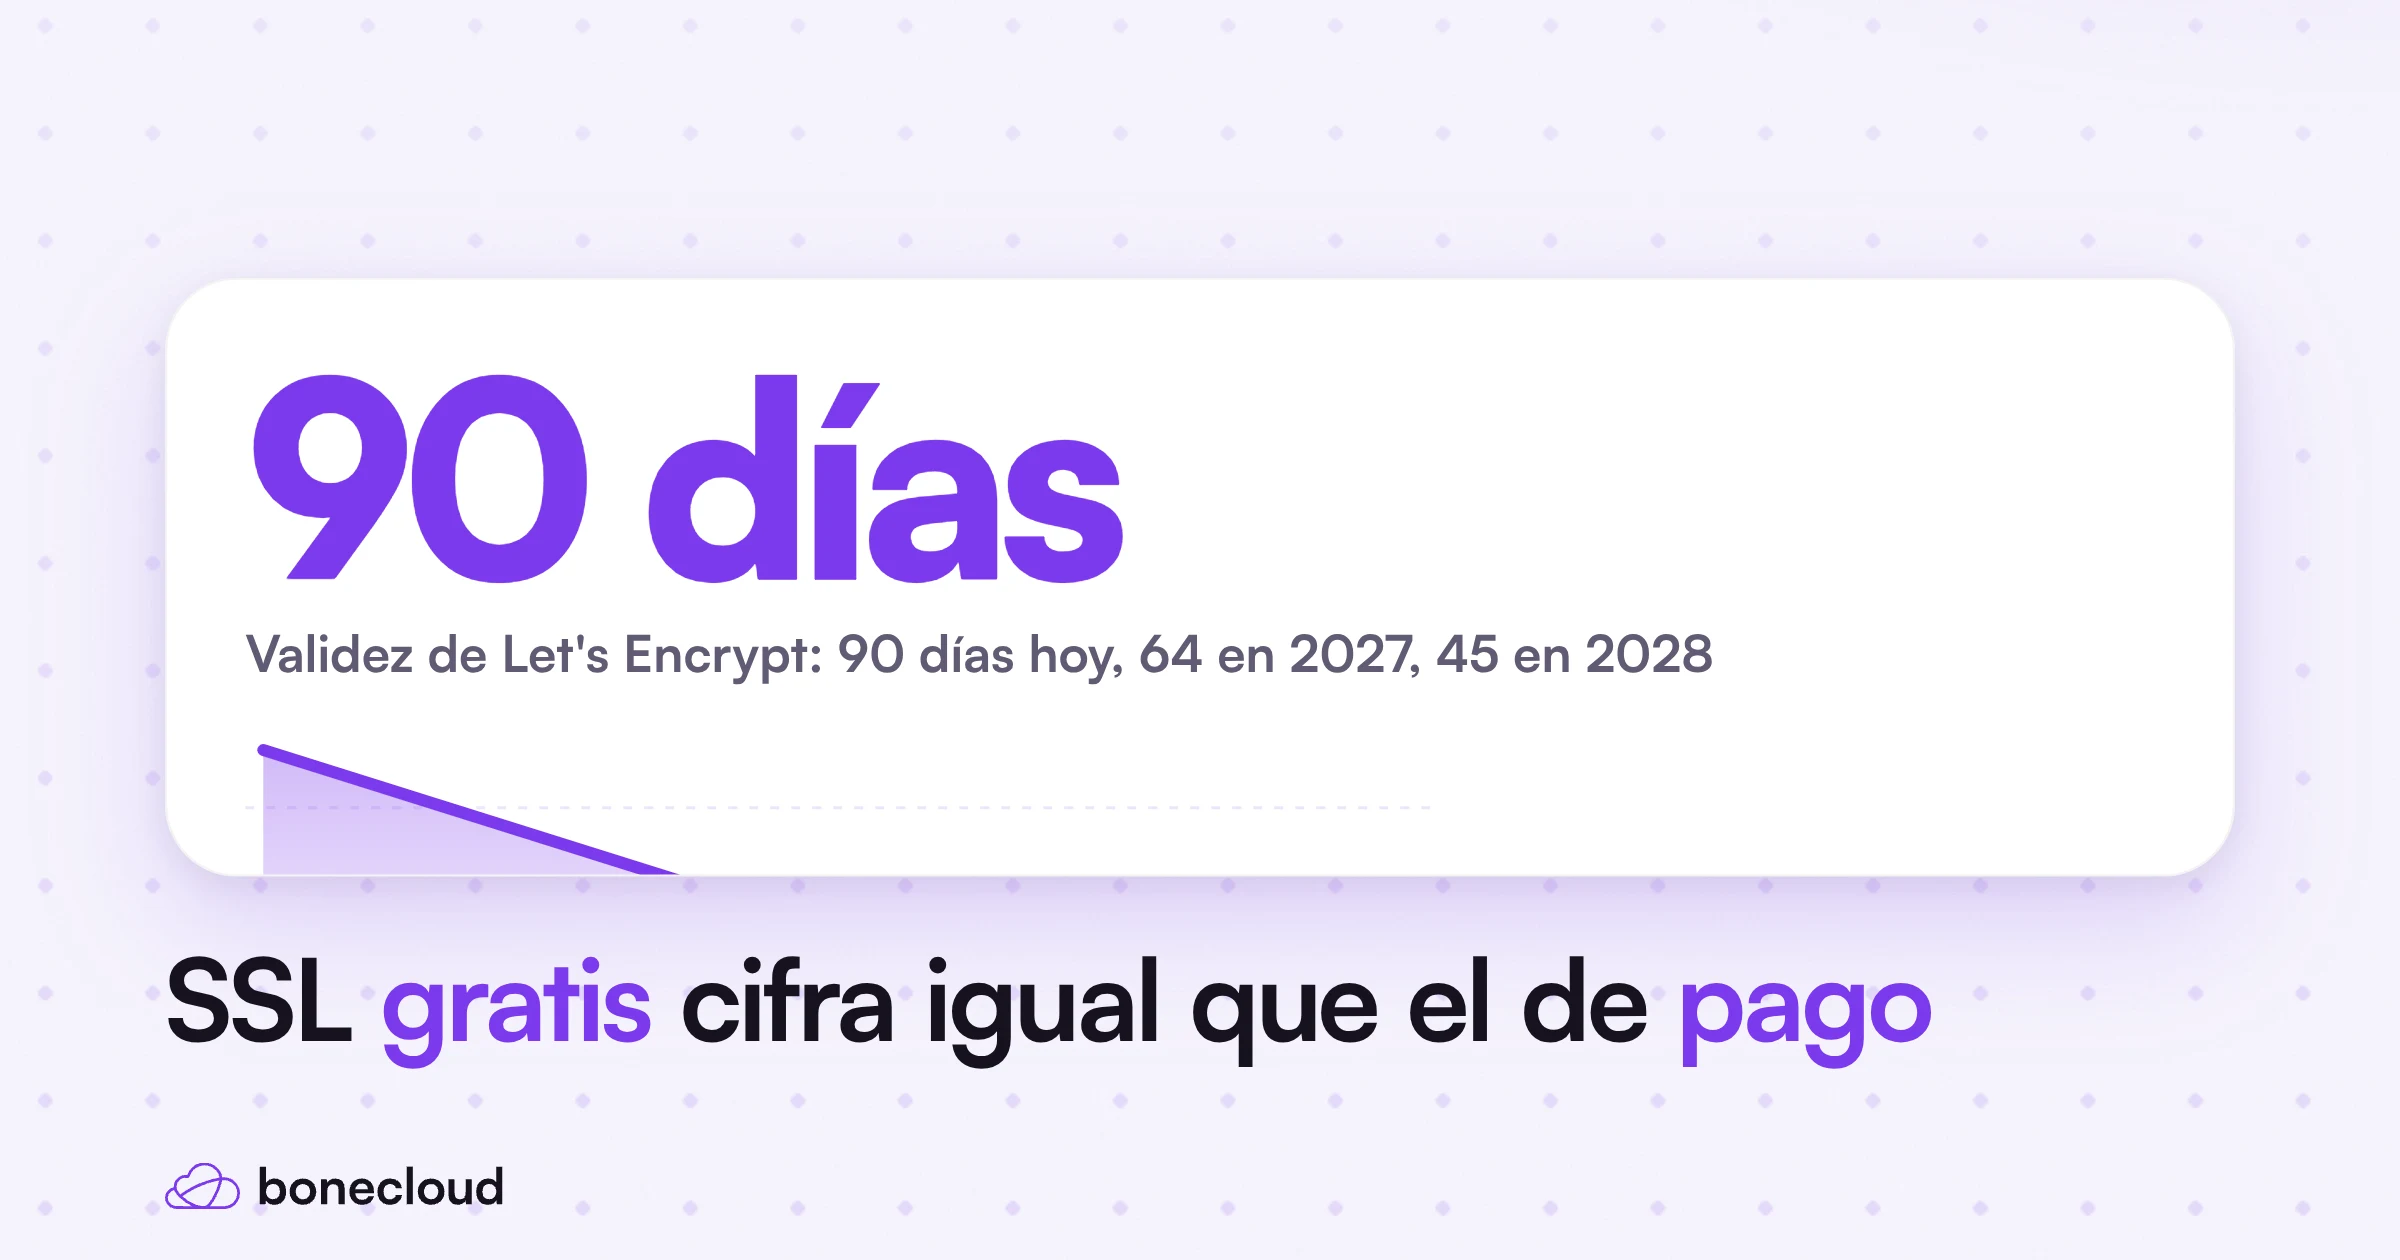
- Los certificados se acortan: 90 días hoy, 64 días desde febrero de 2027 y 45 días desde febrero de 2028. Con renovación automática no tienes que hacer nada.
- Pagar solo compensa si necesitas validación de organización (OV/EV) o un requisito contractual concreto.
- Instalar el certificado no basta: hay que redirigir HTTP a HTTPS y revisar el contenido mixto.
Un certificado SSL gratis de Let’s Encrypt cifra la conexión entre tu web y tus visitantes igual de bien que uno de pago. Lo que cambia es el tipo de validación, la duración y los extras (garantía, soporte, sello de empresa), no la fuerza del cifrado. Para la gran mayoría de webs de pymes y autónomos en España es más que suficiente, siempre que se renueve solo y fuerces HTTPS.
¿Por qué importa tanto tener HTTPS en tu web?
Piensa en una clienta que entra en tu tienda online y el navegador le avisa de que la conexión «no es segura». No va a leer la letra pequeña: cierra la pestaña. Esa es la pérdida real de no tener un certificado en regla: ventas que no llegan, formularios que nadie rellena y una web que da mala imagen antes de que lea tu oferta.
Además, cualquier dato que viaja sin cifrar (contraseñas, datos de contacto, direcciones de envío) puede ser leído en una wifi pública o por un intermediario. Con RGPD de por medio, no es un riesgo que convenga correr.
¿Cómo funciona Let’s Encrypt?
Let’s Encrypt es una autoridad de certificación gratuita, automatizada y abierta, gestionada por la organización sin ánimo de lucro ISRG. Cualquiera que controle un dominio puede obtener un certificado de confianza sin pagar.
El proceso es este, sin que tengas que tocar nada si tu hosting lo gestiona:
- Tu servidor (o el panel) pide un certificado para tu dominio usando el protocolo ACME.
- Let’s Encrypt comprueba que controlas el dominio. Lo normal es dejar un archivo en una ruta concreta de tu web (
/.well-known/acme-challenge/) o crear un registro DNS temporal. - Si la comprobación sale bien, emite el certificado y el servidor lo instala.
- Pasado un tiempo, el mismo proceso se repite solo para renovarlo.
Es un certificado de validación de dominio (DV): demuestra que quien lo pidió controla ese dominio, nada más. Let’s Encrypt, según su FAQ, no emite certificados de organización (OV) ni de validación extendida (EV), porque no puede automatizarlos. Sí emite certificados wildcard (*.tuempresa.es), pero solo con validación por DNS.
¿Un certificado SSL gratis es igual de seguro que uno de pago?
En cuanto al cifrado, sí. Una vez establecida la conexión, el navegador no distingue entre un certificado gratuito y uno de pago de tipo DV: aparece el mismo candado y se usan los mismos protocolos TLS. La seguridad de tu web depende mucho más de que tu WordPress esté actualizado que de quién firma el certificado.
Lo que sí cambia:
| Let’s Encrypt (gratis) | Certificado de pago | |
|---|---|---|
| Cifrado de la conexión | Igual | Igual |
| Tipo de validación | Solo dominio (DV) | DV, OV o EV |
| Muestra el nombre de la empresa verificada | No | Con OV/EV, en los detalles del certificado |
| Renovación | Automática | Depende del proveedor; suele ser manual o semiautomática |
| Soporte del emisor | Comunidad y documentación | Soporte comercial |
| Garantía económica | No es lo habitual | Algunos proveedores la incluyen (compruébalo en sus condiciones) |
| Coste | 0 € | Varía mucho según tipo y proveedor |
Hoy los navegadores ya no destacan el nombre de la empresa de los certificados EV con la barra verde de antes, así que el argumento de «da más confianza al usuario» pesa mucho menos que hace unos años.
¿Cuánto dura un certificado de Let’s Encrypt? Los plazos van a cambiar
Aquí hay novedad que conviene conocer. Según el anuncio oficial de Let’s Encrypt, los certificados se acortan por fases:
- Ahora: 90 días.
- 10 de febrero de 2027: el perfil por defecto (
classic) pasa a 64 días. - 16 de febrero de 2028: el perfil
classicpasa a 45 días.
Hay además un perfil opcional, tlsserver, que desde el 13 de mayo de 2026 ya emite certificados de 45 días para quien quiera probarlo. Los cambios se aplican en la siguiente renovación tras cada fecha.
¿Qué significa para ti? Que un certificado de Let’s Encrypt no se puede gestionar a mano con calendario: si lo instalaste a mano hace tres meses y te apuntaste «renovar en 90 días», pronto se te caducará. La propia Let’s Encrypt recomienda renovar cuando ha pasado aproximadamente dos tercios de la vida del certificado y poner monitorización que avise si no se renueva.
Si tu hosting lo renueva solo, no cambia nada para ti. Si tienes un certificado instalado a mano en un VPS, revisa ya que la renovación automática funciona.
¿Cómo instalo un certificado SSL gratis en Plesk?
En un hosting con Plesk, el certificado de Let’s Encrypt se gestiona con la extensión SSL It!, que Plesk introdujo en 2022 para sustituir al antiguo plugin. Los pasos habituales:
- Comprueba que el dominio apunta ya a tu servidor (registro A en el DNS). Si el dominio apunta a otro sitio, la validación falla.
- En Plesk, entra en Sitios web y dominios y elige tu dominio.
- Abre Certificados SSL/TLS (o SSL It!, según la versión).
- Pulsa Obtener gratis / Install e indica el correo de contacto.
- Marca si quieres incluir
wwwy, si te lo ofrece, la opción de proteger el correo con ese certificado. - Espera unos segundos y comprueba que el candado aparece al abrir
https://tudominio.es.
Si no te funciona, estas son las causas más frecuentes:
- El DNS aún no apunta al servidor. Acabas de registrar el dominio o de cambiar de hosting y la propagación no ha terminado.
- El subdominio
wwwno existe en el DNS. Si lo incluyes en el certificado, debe resolver. - Una redirección o un bloqueo impide llegar a
/.well-known/acme-challenge/. Un cortafuegos, una regla de seguridad en WordPress o una redirección a HTTPS mal montada pueden bloquear la comprobación. En foros y base de conocimiento de Plesk aparece este conflicto con la opción de redirección; si te pasa, desactívala un momento, emite el certificado y vuélvela a activar. - Has pedido demasiados certificados. Let’s Encrypt tiene límites de uso: por ejemplo, hasta 5 certificados idénticos cada 7 días y 5 fallos de validación por hora. Si te topas con ellos, es mejor esperar que repetir intentos.
En el hosting web de Bonecloud esto ya viene hecho: cada dominio lleva su certificado de Let’s Encrypt, que se renueva solo y sin coste.
¿Cómo forzar HTTPS en toda la web?
Tener el certificado instalado no hace que tu web sirva siempre en HTTPS. Si alguien escribe http://tuempresa.es, o si Google tiene indexada la versión antigua, seguirá entrando sin cifrar. Hay que redirigir todo a la versión segura.
Opción 1: desde Plesk (la más sencilla)
- Ve a Sitios web y dominios → tu dominio → Hosting y DNS → Ajustes de alojamiento.
- Activa Redirección permanente 301 compatible con SEO de HTTP a HTTPS.
- Guarda y prueba
http://tuempresa.esen una ventana privada: debe saltar ahttps://.
Opción 2: con .htaccess (Apache)
Si prefieres controlarlo tú, añade al principio de tu .htaccess:
RewriteEngine On
RewriteCond %{HTTPS} off
RewriteRule ^(.*)$ https://%{HTTP_HOST}%{REQUEST_URI} [L,R=301]
Haz copia del archivo antes de tocarlo y no dupliques la regla si ya activaste la de Plesk: dos redirecciones a la vez pueden crear un bucle.
Opción 3: en WordPress
Cambia en Ajustes → Generales las dos direcciones (WordPress y sitio) a https://. Después, sustituye en la base de datos las URLs antiguas http:// por https:// con WP Toolkit o una herramienta de búsqueda y sustitución. Es lo que más suele olvidarse.
¿Qué es el contenido mixto y cómo lo arreglo?
Es la causa número uno de «tengo el certificado pero no sale el candado». Ocurre cuando la página carga por HTTPS pero alguna imagen, hoja de estilos o script se pide aún por http://. El navegador lo bloquea o avisa.
Para localizarlo:
- Abre tu web, pulsa F12 y ve a la pestaña Consola.
- Busca avisos de «Mixed Content». Te indican la URL exacta.
- Corrige esas URLs (en el tema, en el constructor de páginas o en la base de datos) para que usen
https://.
En una tienda con WooCommerce, revisa especialmente el carrito y el checkout: un aviso ahí cuesta pedidos. Si tienes una tienda, mira nuestro hosting WooCommerce para ver cómo se trata el SSL en el pago.
¿Cuándo merece la pena pagar un certificado SSL?
Para la web corporativa de una asesoría de Sevilla, la tienda de una ferretería de Zaragoza o el blog de un autónomo, un certificado gratuito basta. Plantéate pagar en estos casos:
- Te exigen OV o EV por contrato. Algunos clientes corporativos, bancos o licitaciones piden certificados con la organización validada en el certificado.
- Necesitas garantía o soporte del emisor. Si tu política interna o tu aseguradora lo requieren.
- Gestionas muchos servidores o dispositivos y quieres una consola de gestión de certificados con alertas y renovaciones centralizadas.
- Tienes un software o hardware antiguo que no confía en la cadena de Let’s Encrypt. Es poco frecuente, pero ocurre con dispositivos muy viejos.
Si ninguno de esos casos es el tuyo, tu dinero rinde más en copias de seguridad, actualizaciones y una auditoría de seguridad que en un certificado de pago.
¿Qué hacer ahora?
Un repaso de 15 minutos te quita riesgos:
- Comprueba qué tienes. Abre tu web, pulsa en el candado y mira la fecha de caducidad del certificado.
- Verifica que se renueva solo. Si usas Plesk, confirma que el certificado de Let’s Encrypt está gestionado por la extensión. Si lo instalaste a mano, pásalo a renovación automática antes de febrero de 2027.
- Fuerza HTTPS con la opción de Plesk y prueba con y sin
www. - Busca contenido mixto con la consola del navegador.
- Actualiza las URLs en WordPress, en Google Search Console y en tus enlaces importantes (firma de correo, redes, fichas de empresa).
- Pon un aviso de caducidad en el calendario como red de seguridad, aunque la renovación sea automática.
Si algo no te sale, o prefieres que alguien lo revise, puedes contactar con nosotros y te echamos una mano.
Preguntas frecuentes
¿Es seguro un certificado SSL gratis de Let’s Encrypt?
Sí. El cifrado de la conexión es el mismo que con un certificado de pago de validación de dominio. La diferencia está en la validación (solo dominio), en la duración y en extras como garantía o soporte comercial.
¿Cada cuánto hay que renovar un certificado de Let’s Encrypt?
Hoy duran 90 días, pasarán a 64 días desde el 10 de febrero de 2027 y a 45 días desde el 16 de febrero de 2028. Con renovación automática no tienes que hacer nada; instalado a mano, conviene automatizarlo ya.
¿Let’s Encrypt sirve para una tienda online?
Sí, protege el carrito y el pago igual que otro certificado DV. Lo importante es que se renueve solo y que no haya contenido mixto en el checkout. La seguridad de los pagos la aporta además la pasarela que uses.
¿Por qué sale «no seguro» si ya tengo el certificado instalado?
Lo habitual es contenido mixto (imágenes o scripts cargados por http://), un certificado que no cubre el dominio con o sin www, o que falta la redirección a HTTPS. Revisa la consola del navegador (F12) para ver el recurso exacto.
¿Puedo tener un certificado para todos mis subdominios?
Sí, con un certificado wildcard (*.tuempresa.es), que Let’s Encrypt emite solo con validación por DNS. También puedes emitir un certificado individual por subdominio, que suele ser más simple en Plesk.
Fuentes
- Let’s Encrypt – Decreasing Certificate Lifetimes to 45 Days
- Let’s Encrypt – Rate limits
- Let’s Encrypt – FAQ
- Let’s Encrypt – Acerca de
- Plesk – SSL It! extension
Si prefieres que alguien se ocupe de esto por ti, en Bonecloud tenemos hosting con servidores NVMe en España y soporte en español: migramos tu web y tu correo sin coste.