En resumen
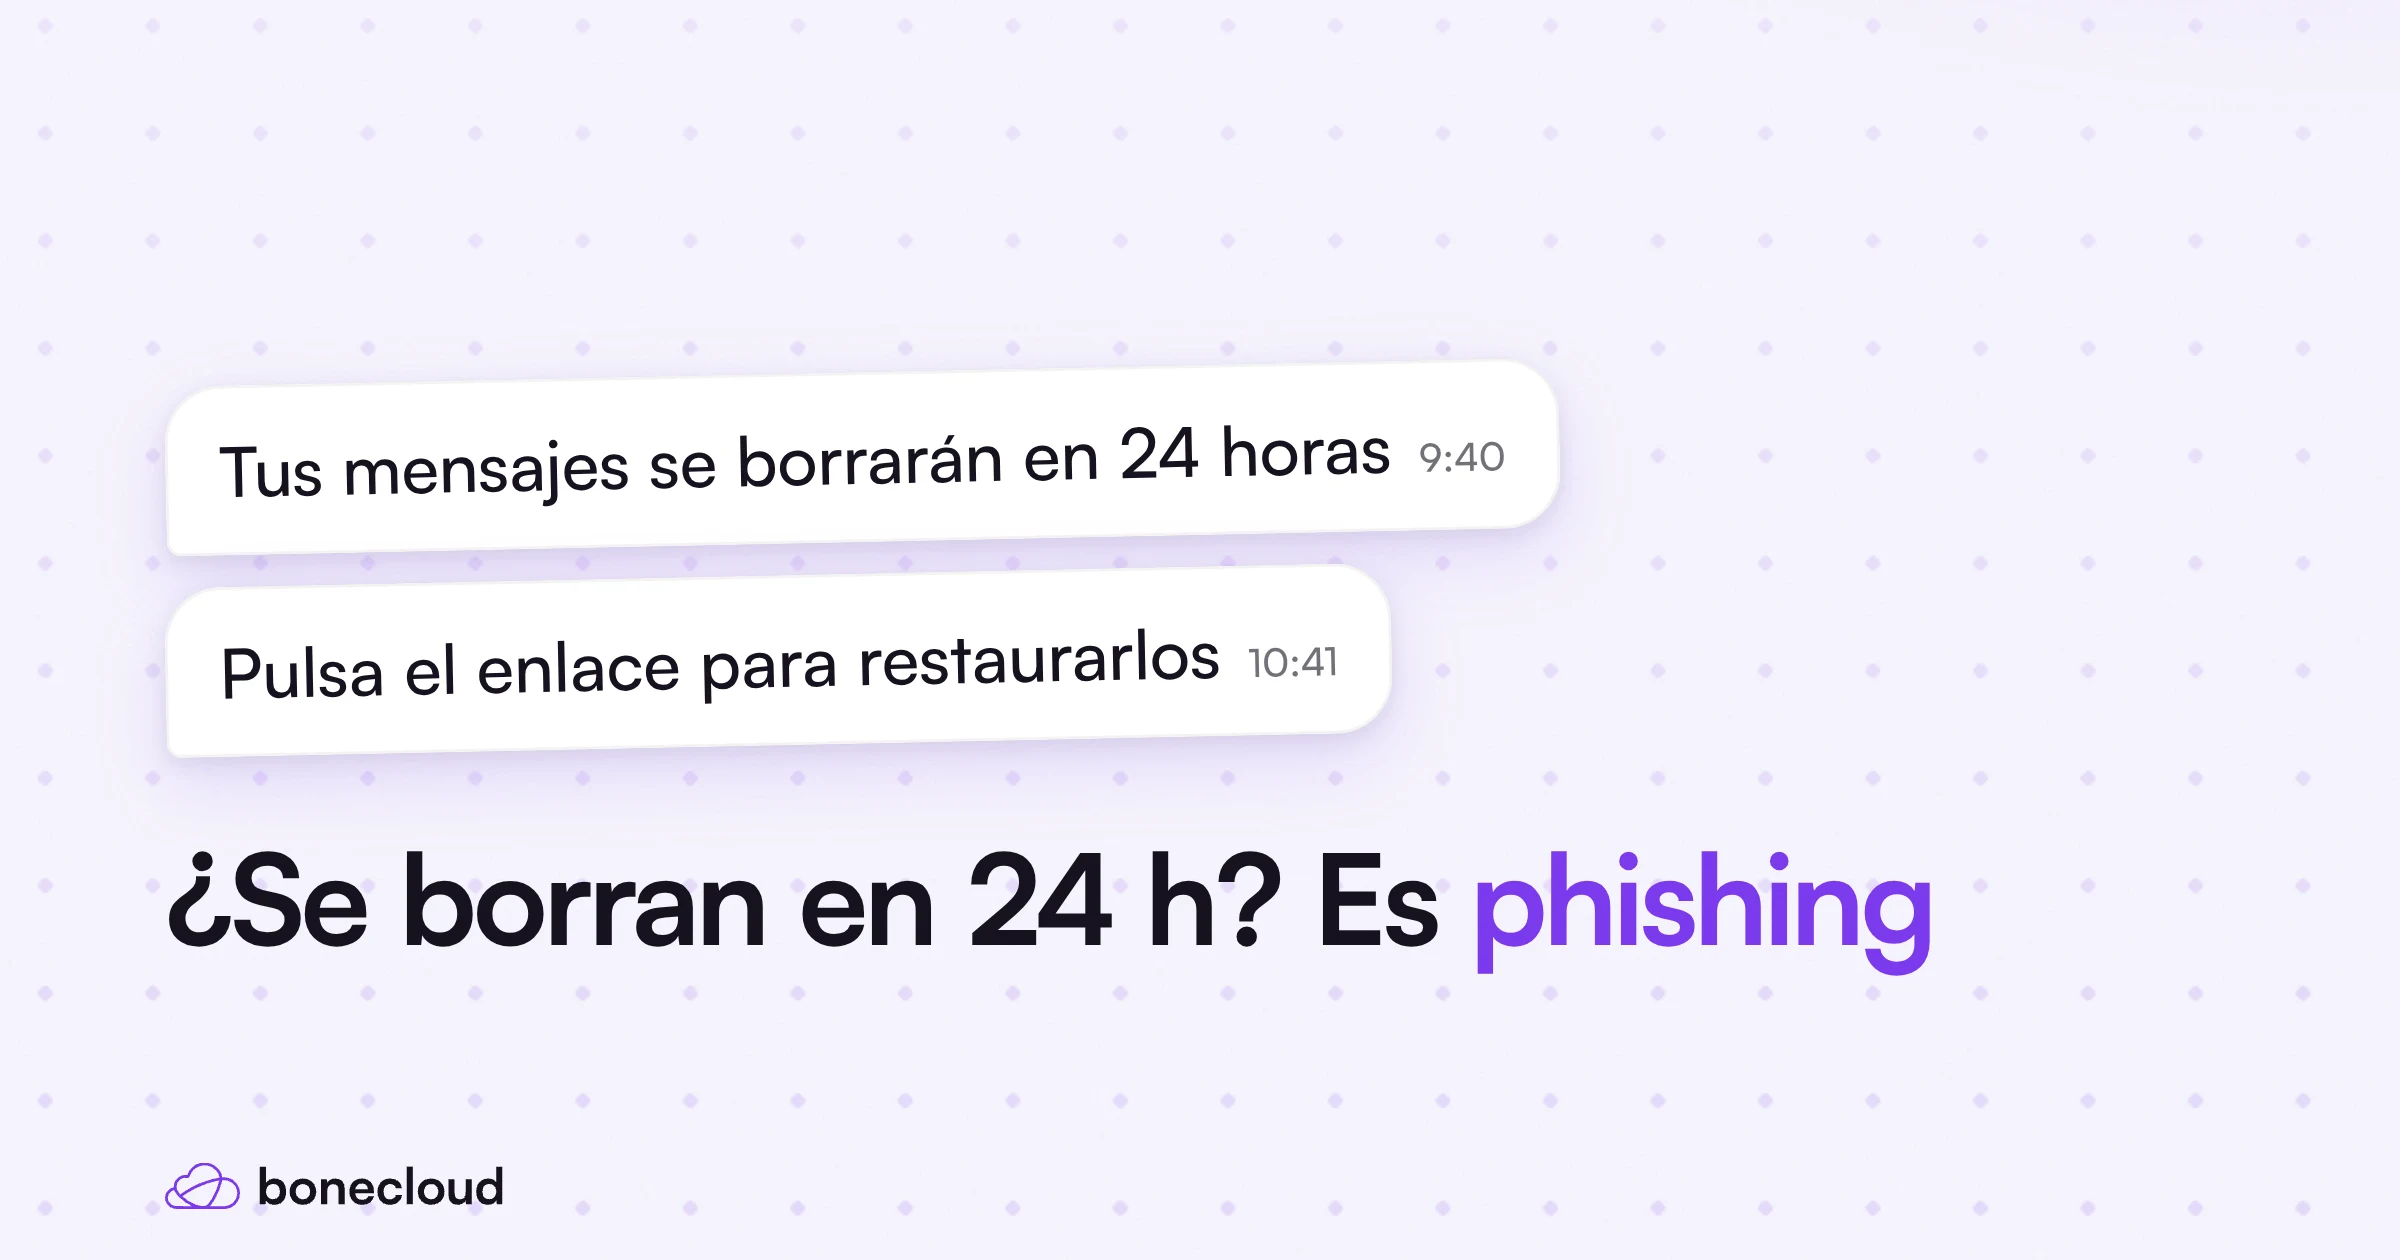
- Tras la caída de Microsoft 365 del 12 de noviembre circula un correo falso que dice que tus mensajes retenidos se borrarán en 24 horas si no pulsas un enlace.
- Microsoft Threat Intelligence lo describe como compatible con phishing de credenciales y cita un incidente real (EX1550543) para ganar credibilidad. Microsoft no pide restaurar mensajes por correo.
- Si has pulsado, cambia la contraseña desde un dispositivo limpio, cierra todas las sesiones, revisa las reglas de reenvío y avisa a tu equipo.
- SPF, DKIM y DMARC protegen tu dominio de la suplantación; el doble factor protege tus cuentas aunque alguien robe la contraseña. Conviene tener las dos cosas.
Si has recibido un correo que dice que los mensajes retenidos durante la caída de Microsoft 365 se borrarán en 24 horas salvo que pulses un enlace, es un correo falso. Forma parte de una campaña de phishing activa que aprovecha la caída del 12 de noviembre. No pulses, no introduzcas tu contraseña y comprueba el estado del servicio solo en el centro de administración de Microsoft 365 o en status.cloud.microsoft.
Esta guía te cuenta qué ha pasado, cómo distinguir el correo falso de un aviso real, qué hacer si ya has pulsado y qué ajustes de correo reducen el riesgo la próxima vez.
¿Qué pasó con Microsoft 365 y cuándo?
El jueves 12 de noviembre de 2026 empezaron a fallar Outlook, Teams y Copilot en medio mundo. Según la prensa especializada, la interrupción superó las 24 horas en las empresas y afectó a usuarios de más de 70 países. Microsoft la achacó a un problema técnico relacionado con la carga y con un cambio reciente en su red. Insistió en que no fue un ciberataque. El sábado 14 dijo que había restablecido el servicio por completo y prometió un informe cuando acabe la investigación.
Hay pequeñas diferencias entre medios. Unos hablan de más de 12 horas y otros de más de 24. Algunos dan el 13 como inicio. Hasta que Microsoft publique su informe, no hay cifras oficiales sobre cuántas organizaciones se vieron afectadas. Por eso no te daré ninguna.
Lo que importa para tu negocio es otra cosa. Tras un día entero sin correo, mucha gente espera un aviso del tipo «tus mensajes se han quedado retenidos». Los delincuentes lo saben.
¿Cómo es el correo falso de la caída de Microsoft 365?
MuySeguridad resume el aviso de Microsoft Threat Intelligence así. Los correos empezaron a llegar el 13 de noviembre y se hacen pasar por avisos oficiales del estado del servicio. Citan un incidente real de Exchange Online, el EX1550543, para parecer legítimos. El mensaje afirma que los correos retenidos durante la interrupción se eliminarán en 24 horas si no pulsas para restaurarlos.
Según esa misma fuente:
- El asunto tiene la forma «Outage – » seguido de un código de seis caracteres.
- El remitente usa nombres como «Outage Notification» o «Service Health».
- Los dominios de envío identificados son moments-notice.com, planetmaison.com y newbooker.com.
- Los enlaces de seguimiento pasan por SendGrid y acaban en reallifeaccounting.com.
Microsoft lo califica de «consistente con phishing de credenciales». Todavía no ha confirmado que se hayan robado credenciales ni que se haya entregado malware.
¿Hay pymes españolas afectadas?
Aquí conviene ser prudente. Los primeros objetivos que se han documentado son organizaciones de Estados Unidos, y no he encontrado un aviso oficial español, de INCIBE por ejemplo, sobre esta campaña concreta. Pero la plantilla es genérica, está en inglés y es fácil de traducir. Si tu empresa usa Microsoft 365, o si simplemente tienes a clientes y proveedores que lo usan, es razonable asumir que te puede llegar. Y como ya hubo una caída real, es más fácil que alguien pulse.
Señales para reconocerlo
Una asesoría de Valencia o un taller de Zaragoza no necesitan un analista. Les bastan estas comprobaciones:
- Presión de tiempo. «Se borrará en 24 horas» es una amenaza. Los avisos reales de servicio no te ponen una cuenta atrás.
- Te piden restaurar mensajes desde un enlace. Microsoft indica que no pide restaurar mensajes por correo. Los mensajes retenidos se entregan solos cuando el servicio se recupera.
- Remitente raro. Pasa el ratón por encima del nombre. Si el dominio no es de Microsoft, es falso.
- Enlace que no va a Microsoft. En el ordenador, coloca el cursor sobre el botón sin pulsar y mira la dirección. En el móvil, mantén pulsado.
- Te llega a una cuenta que no usa Microsoft 365. Si tu correo está en otro proveedor, un aviso de Microsoft no tiene sentido.
La regla simple: no uses nunca el enlace del correo. Entra a mano en status.cloud.microsoft o en el centro de administración de Microsoft 365.
He pulsado el enlace. ¿Qué hago ahora?
Depende de hasta dónde llegaste. Piensa en tres casos:
| Qué hiciste | Riesgo | Qué hacer |
|---|---|---|
| Abrir el correo sin pulsar | Bajo | Márcalo como phishing y bórralo |
| Pulsar el enlace, cerrar la página | Medio | Pasos 1, 5 y 6 de abajo |
| Escribir usuario y contraseña | Alto | Todos los pasos, ya |
Si escribiste la contraseña, no esperes. Con acceso a tu buzón, un atacante puede leer facturas, pedir transferencias a tus clientes en tu nombre o lanzar el mismo phishing a toda tu agenda.
- Cambia la contraseña desde otro dispositivo que no hayas usado con el enlace. Si usabas esa clave en otros servicios, cámbiala también ahí.
- Cierra todas las sesiones abiertas. En Microsoft 365, el administrador puede hacerlo desde la ficha del usuario en el centro de administración («Cerrar sesión en todas las aplicaciones»). Microsoft también documenta el cmdlet
Revoke-MgUserSignInSessionpara revocar tokens por PowerShell. - Revisa las reglas del buzón. Los atacantes suelen crear reglas que reenvían copias o esconden respuestas. En Outlook: Configuración > Correo > Reglas. Borra las que no hayas creado tú.
- Revisa los métodos de verificación. Si aparece un teléfono o una app que no reconoces, quítalo.
- Avisa a tu equipo y a tus contactos más cercanos de que puede salir algún correo raro desde tu cuenta.
- Revisa los accesos recientes. En el registro de inicios de sesión de Entra, busca países o dispositivos que no te suenan.
- Valora si hay datos personales en el buzón. Si un tercero ha podido leer correos con datos de clientes, puede ser una brecha que debas evaluar y, en su caso, notificar a la AEPD en 72 horas. Consúltalo con tu gestor o delegado de protección de datos.
Si no sabes por dónde empezar, INCIBE tiene una línea gratuita de ayuda en ciberseguridad, el 017, que también atiende por WhatsApp y Telegram.
¿Cómo reforzar el correo de la empresa?
Aquí hay un error muy común: SPF, DKIM y DMARC no te protegen de recibir un correo falso. Protegen a los demás de que alguien se haga pasar por tu dominio. Si los delincuentes envían un correo en nombre de tuempresa.es a tus clientes, estos registros hacen que el servidor del cliente lo rechace o lo mande a spam.
Importa en este momento. Si un cliente recibe un «aviso de tu empresa» falso tras una incidencia, la confianza que pierdes no la recuperas con una disculpa.
SPF, DKIM y DMARC, en corto
- SPF es un registro TXT que dice qué servidores pueden enviar correo con tu dominio.
- DKIM firma cada mensaje para demostrar que no se ha modificado y que sale de ti.
- DMARC dice qué hacer cuando SPF o DKIM fallan (nada, cuarentena o rechazo) y te envía informes.
Para ver qué tienes hoy:
dig +short TXT tuempresa.es            # busca v=spf1
dig +short TXT _dmarc.tuempresa.es     # busca v=DMARC1
dig +short TXT selector1._domainkey.tuempresa.es   # el selector depende del proveedor
Una política DMARC de arranque razonable es esta, en un TXT en _dmarc:
v=DMARC1; p=none; rua=mailto:dmarc@tuempresa.esCon p=none no bloqueas nada, solo recibes informes. Mira durante dos o tres semanas quién envía en tu nombre y, cuando todo lo legítimo pase, sube a p=quarantine y después a p=reject. Si saltas directamente a reject, es fácil que tus propias facturas o el programa de newsletters empiecen a rebotar.
Lo que suele salir mal:
- Dos registros SPF en el mismo dominio. Solo vale uno, y ambos fallan.
- Más de 10 consultas DNS en el SPF, por acumular
include:de herramientas que ya no usas. - DKIM activado en el correo, pero no en el programa de facturación o en la tienda online que también envía correos.
- Informes DMARC que nadie lee.
Tienes los pasos detallados, con ejemplos, en nuestra guía de SPF, DKIM y DMARC. Y si el DNS no es lo tuyo, repasa antes los registros DNS explicados.
Si usas Microsoft 365, DKIM se activa para tu dominio desde el portal de Defender. Si tu correo está en un hosting con Plesk, lo encuentras por dominio en Correo > Ajustes de correo, con las opciones de SPF y DKIM. Y si prefieres que lo configuremos contigo, en el correo profesional de Bonecloud te ayudamos a dejar MX, SPF y DKIM listos al migrar.
Doble factor (MFA): lo que de verdad frena este ataque
Si alguien roba tu contraseña pero tu cuenta pide un segundo factor, el atacante se queda a las puertas. Microsoft indica que la autenticación multifactor y el bloqueo de la autenticación heredada detienen más del 99,9 % de los ataques de identidad más comunes.
Para una pyme con Microsoft 365 y sin licencias premium de Entra, lo más sencillo son los valores predeterminados de seguridad:
- Entra en el centro de administración de Microsoft Entra como administrador.
- Ve a Entra ID > Visión general > Propiedades.
- Pulsa «Administrar valores predeterminados de seguridad».
- Ponlos en «Habilitado» y guarda.
Antes de activarlos, avisa a la plantilla de que tendrán que registrar la app Microsoft Authenticator. Y revisa si alguna impresora multifunción o programa antiguo envía correo con protocolos heredados (IMAP, POP3, SMTP básico). Se bloquearán y dejarán de funcionar. Es un buen momento para detectarlo.
Si tu correo no está en Microsoft 365, mira qué opciones de doble factor ofrece tu proveedor para el webmail y el panel.
Otras medidas baratas
- Usa un gestor de contraseñas y una clave distinta por servicio.
- Si usas Defender for Office 365, revisa tus políticas de Safe Links, como recomienda Microsoft.
- Haz un simulacro de phishing interno de 10 minutos con el equipo. Enseña más que cualquier circular.
- Si tu web y tu correo comparten servidor y tienes dudas de que haya algo comprometido, una auditoría de seguridad te dice dónde estás.
Qué hacer hoy: lista corta
- Avisa a tu equipo con dos líneas: «El correo que dice que se borrarán mensajes en 24 horas es falso. No pulséis; reenviad el correo al responsable de IT».
- Pregunta si alguien ha pulsado o introducido su clave. Preguntar sin reproches es más útil que descubrirlo tarde.
- Si usas Microsoft 365, busca en Defender (Explorador de amenazas) mensajes con asunto «Outage» o remitentes de los dominios citados arriba, y bloquéalos.
- Activa el doble factor en todas las cuentas, empezando por la dirección, administración y quien lleve los pagos.
- Mira con
digcómo están tu SPF, DKIM y DMARC y arranca conp=nonesi no hay DMARC. - Anota quién es el responsable del correo de la empresa. En muchas pymes, la respuesta es «nadie», y esa es la vulnerabilidad real.
Si quieres que alguien revise tu configuración de correo y DNS, puedes escribirnos y lo miramos contigo.
Preguntas frecuentes
¿Es verdad que Microsoft borrará mis correos en 24 horas tras la caída?
No. Es el gancho del correo falso. Microsoft no pide restaurar mensajes desde un enlace de un correo. Si dudas, comprueba el estado del servicio escribiendo tú la dirección status.cloud.microsoft o entrando al centro de administración de Microsoft 365.
¿Cómo sé si un aviso de Microsoft 365 es real?
Mira el dominio del remitente, desconfía de cuentas atrás y de enlaces para «restaurar» o «verificar», y no uses nunca el enlace del correo. Entra a mano en el centro de administración o en el portal oficial de estado. Los avisos reales de incidentes aparecen ahí.
¿SPF, DKIM y DMARC evitan que me llegue phishing?
No directamente. Protegen tu dominio para que nadie envíe correos haciéndose pasar por ti. Para protegerte de lo que recibes sirven el filtro antispam, el doble factor y la formación del equipo. Conviene tener las dos capas.
¿Basta con cambiar la contraseña si he caído en el phishing?
No siempre. Además de la contraseña hay que cerrar las sesiones abiertas, revisar reglas de reenvío en el buzón y comprobar los métodos de verificación registrados. Un atacante puede dejar una regla que siga copiando tu correo aunque cambies la clave.
¿Tengo que avisar a la AEPD si alguien ha entrado en un buzón de la empresa?
Si ha podido haber acceso a datos personales, puede ser una brecha de seguridad que hay que evaluar y, si hay riesgo para las personas, notificar en 72 horas. Consúltalo con tu gestor o delegado de protección de datos antes de decidir.
Fuentes
- MuySeguridad: Primero cayó Microsoft 365. Ahora llega el phishing
- MuyComputerPro: Microsoft restablece Microsoft 365 tras más de 24 horas de caída global
- Expansión: Microsoft restablece servicios y advierte por phishing
- Microsoft Learn: valores predeterminados de seguridad de Microsoft Entra
- INCIBE: campaña de correos fraudulentos para robar credenciales
Si prefieres que alguien se ocupe de esto por ti, en Bonecloud tenemos hosting con servidores NVMe en España y soporte en español: migramos tu web y tu correo sin coste.